Une application réactive
Chaque écran traite les états de chargement et les erreurs : l'utilisateur sait toujours où il en est.
Maxime Parisi, développeur et spécialiste de la sécurité
Une application refaite de zéro, des automatisations menées en entreprise, un test d'intrusion certifié : voilà ce que je mets au service de votre projet.
Tout ce qui suit se vérifie. La vidéo se lance d'un clic, et le certificat porte un numéro que Hack The Box confirme.
Une application complète
Pour vous montrer ce que je sais faire, voici une application que j'ai refaite seul, de A à Z : un jeu de stratégie qui se joue dans le navigateur.
Enregistrement d'écran d'un jeu de stratégie dans un navigateur. Le joueur, connecté à son compte, parcourt le menu « Ant Colony » : liste des colonies, construction, ressources, armée. L'écran de construction affiche, pour chaque bâtiment, son niveau, son coût, sa durée et un bouton d'amélioration. L'écran des ressources répartit les ouvrières entre nourriture et bois, et prépare l'envoi d'unités à la conquête d'un territoire. Le joueur consulte enfin les rapports d'exploration, d'attaque et de défense, dont un compte rendu de combat.
Derrière l'écran, la base de données se gère automatiquement. Les comptes et les données vivent sans intervention humaine.
Le même savoir-faire pour votre outil métier : des utilisateurs, des données et des règles qui tournent sans que vous ayez à y toucher.
En entreprise
COOPGO conçoit des outils numériques pour le transport solidaire. J'y ai développé des applications web de gestion, branchées sur des services écrits en Go.
Chaque écran traite les états de chargement et les erreurs : l'utilisateur sait toujours où il en est.
Les services échangent dans un langage commun, défini à l'avance. On fait évoluer l'un sans casser les autres.
J'ai participé au passage d'une architecture à une autre pendant que les utilisateurs continuaient à travailler.
Au fil des mois, j'ai ajouté les fonctions que les utilisateurs demandaient, comme des filtres avancés et l'export de leurs données.
Automatisations
L'équipe développe des systèmes embarqués. Moi, j'ai repris tout ce qui les entoure : la chaîne qui assemble, teste et livre leur travail à chaque modification. Elle reposait sur des tâches réglées à la main, une par une.
Avant Chaque tâche était réglée à la main, sans historique. Impossible de savoir ce qui avait changé, ni quand.
Après La configuration est écrite comme du code, conservée avec son historique et relue avant d'être appliquée.
Avant Les mêmes étapes étaient recopiées dans chaque tâche, avec de petites variantes qui compliquaient les évolutions.
Après Une bibliothèque commune les réunit. On les écrit une fois, toute l'équipe en profite.
Avant Les fichiers produits étaient difficiles à retrouver et les messages d'erreur peu clairs.
Après Les résultats sont rangés au même endroit et les messages d'erreur se lisent.
Avant Un mot de passe écrit dans un script finit par circuler avec lui.
Après Les identifiants sont gardés chiffrés à un seul endroit. Les scripts ne les citent que par un nom, et leur valeur n'apparaît jamais dans les journaux.
Avant Modifier la chaîne, c'était risquer de la bloquer pour toute l'équipe.
Après Chaque évolution est d'abord essayée sur une copie, dans les vraies conditions, puis passée en production. La production n'est pas interrompue.
Avant Dans un projet où les équipes changent, ce qui n'est écrit nulle part part avec ceux qui s'en vont.
Après Les conventions de création et d'évolution sont documentées pour les prochains contributeurs.
J'ai migré la majorité des tâches prioritaires, et les nouvelles s'appuient toutes sur la bibliothèque commune.
Ce que cela change chez vous : moins de tâches répétitives, moins d'erreurs de manipulation, des livraisons qu'on peut retracer, et une équipe qui passe son temps sur son vrai métier.
Technologies
Chaque outil sert un résultat. Voici ce que je maîtrise, classé par ce que cela apporte à votre projet.
Votre environnement se décrit dans des fichiers : on le recrée à l'identique et on le met à jour sans surprise.
 Terraform
 Ansible
 Docker
 Jenkins
 Groovy
 Bash
 Git
 Linux
Une application qui s'affiche sur le web et peut se prolonger sur mobile, appuyée sur des services qui échangent vite et proprement.
 Flutter
 Dart
 Go
Une application conçue pour un fort trafic : les tâches longues passent en arrière-plan, les utilisateurs n'attendent pas.
 ElixirGo
Un test réaliste montre ce qu'un attaquant ferait de votre réseau, avant qu'un attaquant ne le fasse.
Certification
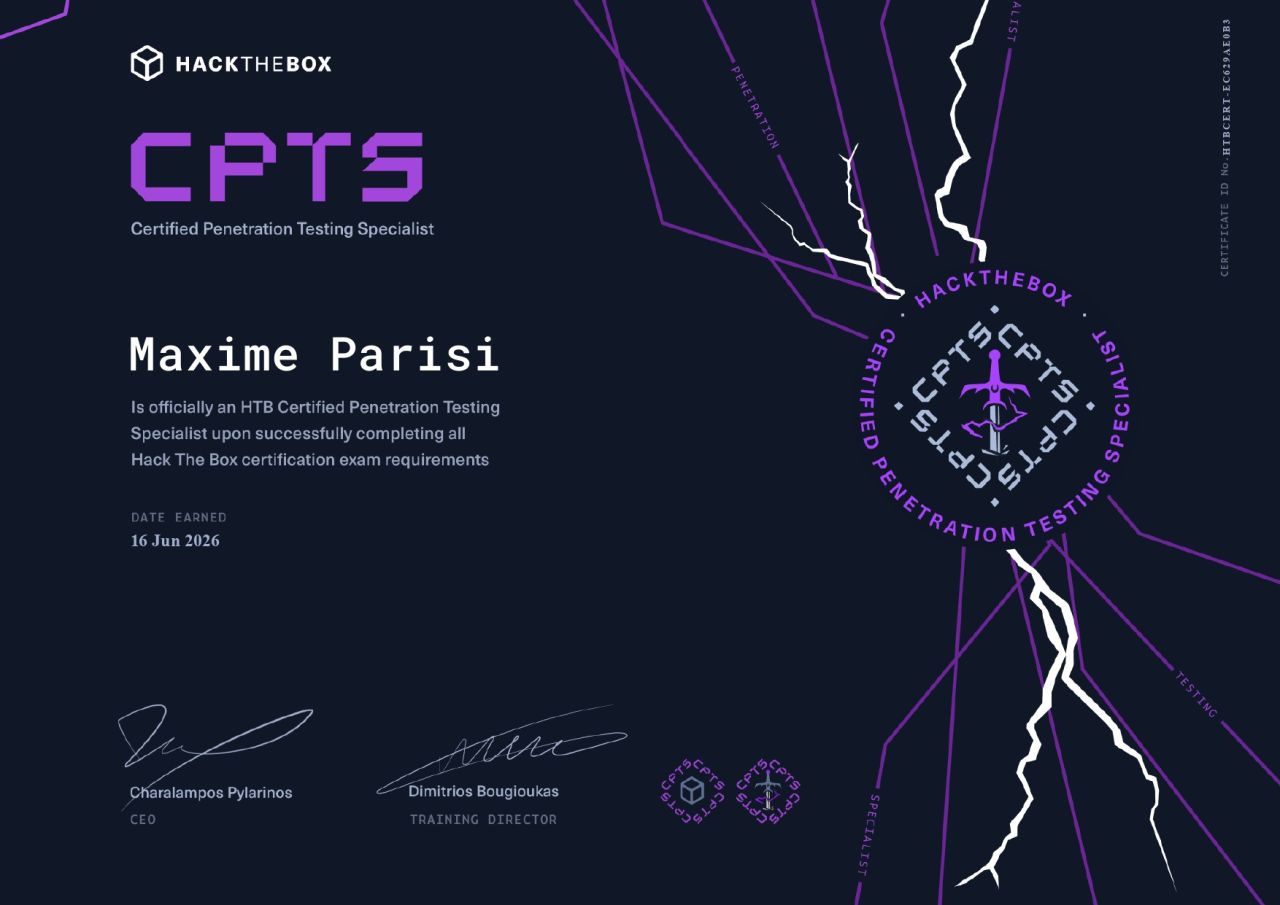
Le CPTS (Certified Penetration Testing Specialist) est une certification de Hack The Box, obtenue le à l'issue d'un examen pratique.
Ce que cela vous garantit : le test d'intrusion que vous confiez est conduit par quelqu'un dont la méthode a été éprouvée en pratique, pas seulement sur le papier.
Numéro du certificat, vérifiable auprès de Hack The Box
HTBCERT-EC629AE0B3
Le fil rouge
Une application construite par quelqu'un qui sait aussi l'attaquer est plus difficile à attaquer. Je connais les failles parce que je les cherche pour de vrai, et je les évite en écrivant le code.
Je réalise le travail du début à la fin. Vous ne parlez jamais à un intermédiaire.
Un accord de confidentialité est signé avant chaque mission.
Mes missions sont couvertes par une assurance responsabilité civile professionnelle.
Pendant 30 jours après la remise du rapport, je réponds à vos questions.
Décrivez-moi votre besoin : un site, une application, une tâche à automatiser. Je vous réponds sous 48 h.
Votre besoin est un test d'intrusion ? Écrivez-moi depuis la page cybersécurité.